发布成功
发布时间:2026-03-13 阅读量:5326 来源: 发布人: bebop
近日,知名科技媒体 Android Authority 披露了一项针对高通第五代骁龙 8 至尊版(Snapdragon 8 Gen5)芯片的严重安全漏洞——Qualcomm GBL 漏洞利用链。该漏洞允许用户在未通过厂商官方流程的情况下,直接解锁安卓设备的 Bootloader,已在小米 17 等搭载该芯片的新机上成功验证。
Bootloader(引导加载程序)是安卓设备启动过程中最先运行的关键代码,负责初始化硬件并加载操作系统内核。对于高级用户而言,解锁 Bootloader 是获取 Root 权限、刷入第三方 ROM 或进行深度系统定制的前提条件。然而,近年来包括小米在内的多家主流厂商大幅收紧了解锁政策,设置答题机制、7天等待期甚至完全关闭通道,极大限制了开发者的自由度。
在此背景下,Android Authority 于2026年3月13日发布独家报告,揭示了一条可绕过上述限制的全新漏洞利用链,其核心直指高通最新旗舰芯片平台的安全设计缺陷。
研究人员发现,高通的 fastboot oem set-gpu-preemption 命令缺乏输入参数校验。用户只需在该命令后追加 androidboot.selinux=permissive 参数,即可轻松篡改 SELinux 权限,从而打通漏洞链条。
重启设备后,ABL 会直接加载用户植入的自定义 UEFI 应用。该应用随后将系统底层的 is_unlocked 等关键参数修改为“1”,直接完成 Bootloader 解锁。
该媒体指出这一技术突破小米等厂商设定的严苛解锁门槛(如答题机制、时间锁等),让许多此前放弃解锁的极客用户重新获得了设备的最高控制权。
据分析,所有采用高通 ABL 引导架构的安卓设备均可能受影响,尤其集中于搭载骁龙 8 Gen5 芯片的新机型。目前已确认在小米 17 上成功复现。
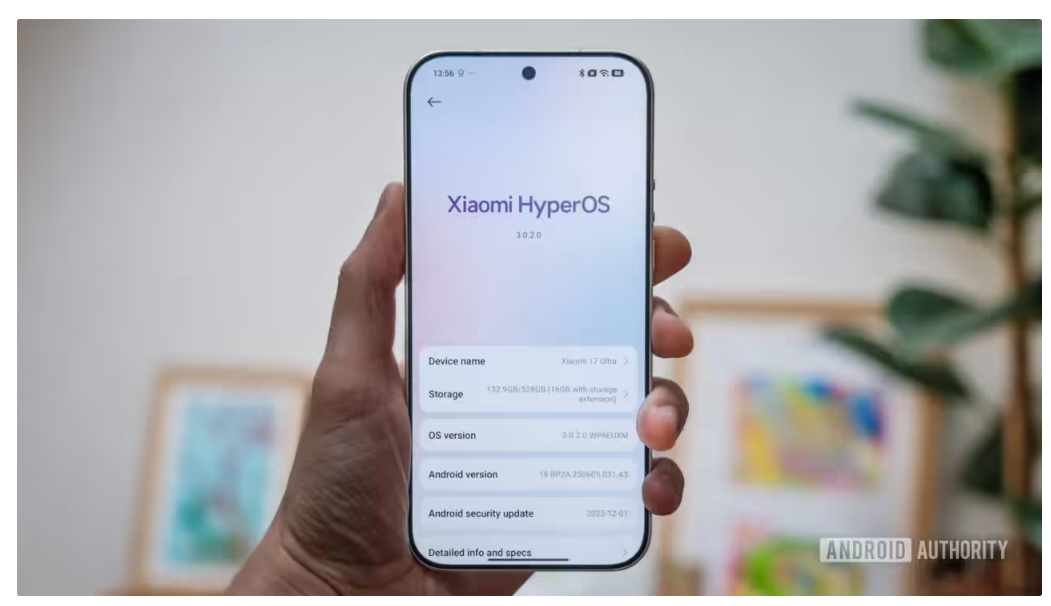
多方报告指出,小米可能已经在昨日面向中国市场推送的 HyperOS 3.0.304.0 版本中封堵了该漏洞。同时,高通也已在代码库中修复了相关 fastboot 命令的参数校验问题。
值得注意的是,三星因使用自研 S-Boot 引导程序,不受此漏洞波及。而其他品牌(如 OPPO、vivo、荣耀等)虽基于高通 ABL,但因系统深度定制,实际利用难度和可行性需单独评估。

纳芯微发布车规级线性电流传感器 NSM2025,搭载自研 BendingMag™聚磁技术,器件集成集磁片,搭配外部 U 型磁芯使用,符合 AEC-Q100 Grade 0 车规标准。针对新能源汽车电驱系统大电流检测、安装空间紧张的痛点,该产品支持和 PCB、母排灵活组合装配,适用于新能源车电机逆变器、BMS 以及各类过流检测场景。

是德科技推出全新 XG7 系列 PSG 模拟信号发生器,最高频率可达 20 GHz。这款仪器采用 2U 单机箱架构,内部搭载两路相互独立的信号通道,拥有优异低噪声性能与校准输出功率,便于工程师精准完成器件性能评估。紧凑双通道方案无需额外占用机架空间,有效提升测试容量。

是德科技助力加利福尼亚大学伯克利分校推进6G空口测试研究

苹果iPhone系列手机10月订单较最初要求减少至15%!

英伟达将不再向GeForce RTX 50 系列游戏显卡分配 GB202,该 GPU 的供应将由 RTX PRO Blackwell 专业显卡独占。


